


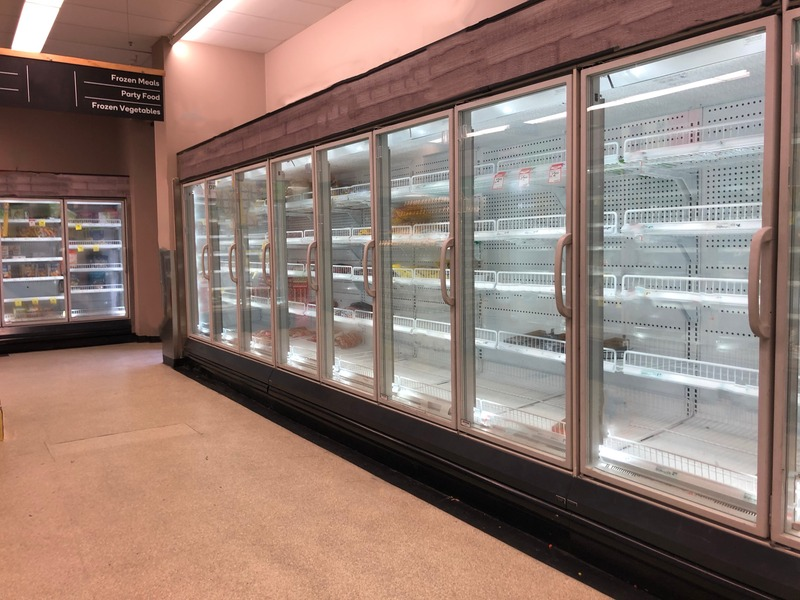
Una nueva oleada de ciberataques contra sistemas de refrigeración de supermercados ha puesto de nuevo bajo presión a la cadena de frío europea. Durante la madrugada del 2 de noviembre, establecimientos de varios países registraron alteraciones remotas en sus equipos de refrigeración, con temperaturas que en algunos casos llegaron a alcanzar los 50 °C, provocando pérdidas de alimentos frescos y congelados y obligando a retirar mercancía de los lineales. Los incidentes se han registrado, al menos, en Bélgica, Suecia, Luxemburgo, Irlanda, Países Bajos y Estonia, aunque posteriormente también se han comunicado casos en otros países europeos.
El episodio presenta importantes similitudes con el ataque sufrido por cientos de supermercados franceses a mediados de octubre. En aquella ocasión, los sistemas de refrigeración fueron manipulados a distancia y algunas instalaciones llegaron a registrar temperaturas extremadamente elevadas. La investigación francesa apuntó a sistemas de control de refrigeración conectados a Internet y afectados por problemas de actualización y exposición de sus interfaces de gestión.
La cadena de frío, convertida en objetivo
En esta segunda oleada, los problemas se concentraron en los sistemas que controlan cámaras frigoríficas, vitrinas refrigeradas y congeladores. En Bélgica, uno de los países más afectados, se han registrado incidencias en establecimientos de Delhaize, Carrefour, Spar y otros comercios, mientras que en Suecia los supermercados de ICA y Coop también sufrieron alteraciones en sus equipos. Mientras que, en Irlanda, el grupo Musgrave confirmó incidencias en 13 establecimientos de SuperValu, y en Países Bajos el proveedor Danfoss informó de ataques que afectaron a al menos 17 empresas.
Las consecuencias fueron especialmente visibles en los establecimientos donde las temperaturas se dispararon durante varias horas. Algunos comercios tuvieron que vaciar cámaras y congeladores y retirar productos por la pérdida de las condiciones necesarias para garantizar la conservación. En Suecia se han documentado equipos que alcanzaron los 50 °C, mientras que un establecimiento cárnico belga calculó pérdidas de alrededor de 15.000 euros en producto.
El impacto, por tanto, no se limita a los sistemas informáticos. Cuando un atacante consigue modificar los parámetros de una instalación frigorífica, la consecuencia puede ser una pérdida física inmediata de mercancía. Para la distribución alimentaria, el incidente convierte una vulnerabilidad digital en un problema operativo que afecta directamente al inventario, al desperdicio alimentario y a la continuidad de la actividad.
Manipulación remota de los sistemas de frío
Uno de los aspectos más relevantes del episodio es el mecanismo empleado. La empresa belga de instalaciones frigoríficas Sabcobel ha señalado que el patrón observado es similar al de los ataques registrados en Francia: los atacantes habrían accedido a los sistemas de control y activado remotamente funciones de descongelación de los equipos, provocando el aumento de las temperaturas. Técnicos de la compañía comenzaron a desconectar instalaciones afectadas durante la madrugada para limitar los daños.
La vulnerabilidad afecta a una parte de la denominada tecnología operacional (OT), es decir, los sistemas digitales que controlan físicamente procesos y equipos. La refrigeración comercial es un ejemplo especialmente sensible porque la digitalización permite supervisar temperaturas, gestionar alarmas y modificar parámetros de funcionamiento a distancia, pero también abre una vía de acceso potencial cuando estos sistemas no están adecuadamente protegidos.
La alerta emitida por el CERT-FR, la agencia francesa de respuesta ante incidentes de ciberseguridad, ya había identificado compromisos en controladores de refrigeración Danfoss AK-SM y AK-SC, así como en sistemas Copeland XWEB y Dixell XWEB. El organismo considera que mantener una interfaz de gestión expuesta directamente a Internet contraviene las buenas prácticas de seguridad y recomienda eliminar esa exposición o limitar el acceso mediante redes protegidas.
Equipos antiguos y conexiones expuestas
La cuestión tecnológica adquiere especial relevancia porque una parte de los sistemas afectados procede de instalaciones antiguas o con software que ya no recibe actualizaciones de seguridad. Tras los primeros ataques en Francia, Danfoss señaló que muchos de los equipos comprometidos correspondían a productos obsoletos o fuera de soporte, mientras que algunos modelos más recientes utilizaban versiones de firmware que necesitaban ser actualizadas.
El problema no reside únicamente en la antigüedad del equipo. La exposición directa de las interfaces de administración a Internet constituye otro de los principales factores de riesgo. El CERT-FR recomienda, entre otras medidas, eliminar esa exposición, utilizar VPN o redes protegidas, actualizar el firmware, cambiar las contraseñas predeterminadas y aplicar las configuraciones de seguridad recomendadas por los fabricantes.
La situación evidencia además una particularidad del retail alimentario: muchos sistemas que anteriormente funcionaban de manera aislada están ahora conectados para facilitar la supervisión remota, el mantenimiento y la gestión centralizada. Esa conectividad aporta eficiencia, pero también amplía la superficie de ataque.
Francia ya sufrió una primera oleada
Los acontecimientos del 2 de noviembre se producen apenas unas semanas después de un ataque de mayor escala registrado en Francia durante la noche del 11 al 12 de octubre. Cientos de supermercados de cadenas como Intermarché, Coopérative U, Carrefour, E.Leclerc y Monoprix sufrieron problemas en sus sistemas de refrigeración. Las estimaciones sobre el número de establecimientos afectados varían según las fuentes, pero las autoridades francesas llegaron a situar el impacto en torno a 700 supermercados.
En aquellos ataques, los sistemas fueron manipulados para elevar las temperaturas de las instalaciones y prolongar los ciclos de descongelación. Algunos comercios tuvieron que destruir grandes cantidades de alimentos para evitar poner en riesgo la seguridad alimentaria. En un establecimiento de Intermarché, por ejemplo, se comunicaron pérdidas de unos 21.000 euros a precio de compra, mientras que las pérdidas agregadas del sector francés fueron estimadas en varios millones o incluso decenas de millones de euros.
La investigación francesa continúa abierta y hasta ahora ningún grupo ha reivindicado públicamente los ataques. Tampoco se ha establecido que los incidentes registrados en los diferentes países europeos formen parte de una única operación coordinada, aunque las similitudes en el modus operandi han despertado la preocupación de las autoridades y de los especialistas en ciberseguridad.
La UE analiza el riesgo para la cadena alimentaria
La sucesión de incidentes ha elevado el asunto desde un problema de ciberseguridad empresarial a una cuestión relacionada con la resiliencia de la cadena alimentaria europea. El comisario europeo de Agricultura y Alimentación, Christophe Hansen, calificó de especialmente preocupante la repetición de estos ataques y advirtió de que representan un intento deliberado de alterar la cadena de suministro alimentaria y erosionar la confianza de los consumidores.
La Comisión Europea prevé analizar la preparación de los supermercados ante este tipo de incidentes y evaluar sus planes de contingencia y su capacidad para responder a ataques que puedan afectar a infraestructuras esenciales para la distribución de alimentos. El objetivo será valorar hasta qué punto el sector está preparado para afrontar amenazas digitales que puedan traducirse en interrupciones físicas de la actividad.
Por el momento, Bruselas no considera que la seguridad del suministro alimentario europeo esté en riesgo, pero los episodios ponen de manifiesto una vulnerabilidad que puede afectar a un elemento crítico de la distribución: la conservación de los alimentos entre el almacén, el transporte y el punto de venta.
Una amenaza especialmente relevante para los productos frescos
Para el sector hortofrutícola, el episodio adquiere una dimensión adicional. Frutas y hortalizas frescas, productos de IV y V gama, berries, productos cortados y otros alimentos perecederos dependen de una cadena de frío estable para mantener sus condiciones de calidad y seguridad hasta el consumidor.
Un fallo prolongado en los sistemas de refrigeración puede traducirse en mermas inmediatas, pérdida de vida comercial y retirada de producto, además de generar costes adicionales de reposición. En un contexto en el que la distribución trabaja con inventarios ajustados y una elevada rotación de producto fresco, una incidencia localizada puede tener consecuencias económicas superiores al valor del propio equipo comprometido.
NOTICIA RELACIONADA: 100 millones de pérdidas por ciberataques
El incidente también pone sobre la mesa una cuestión de gestión: la seguridad de la cadena de frío ya no depende exclusivamente del mantenimiento mecánico de las instalaciones. La ciberseguridad de los sistemas que controlan esas instalaciones se convierte en un elemento más de la seguridad alimentaria y de la continuidad del negocio.
De la eficiencia a la resiliencia digital
La digitalización ha permitido a los retailers controlar a distancia temperaturas, alarmas, cámaras frigoríficas y otros elementos de las tiendas. Sin embargo, estos ataques muestran que la conectividad debe ir acompañada de mecanismos adecuados de protección y de planes de contingencia.
El reto para la distribución pasa ahora por conocer qué equipos están conectados, qué sistemas operativos y versiones de software utilizan, quién puede acceder a ellos y qué procedimientos existen para actuar rápidamente ante una intrusión. La actualización de equipos antiguos, la segmentación de redes, la autenticación segura y la supervisión continua pasan a formar parte de una estrategia que afecta directamente a la continuidad de la cadena de frío.
La segunda oleada de ataques europeos deja así una conclusión clara para la industria alimentaria: la transformación digital de la cadena de suministro no puede avanzar al margen de la seguridad de las infraestructuras que mantienen el producto en condiciones óptimas. Las cámaras frigoríficas pueden parecer un elemento puramente operativo, pero su conexión a redes digitales las convierte también en un punto crítico de la cadena alimentaria.